Après l’Europe, le FBI et la CISA alertent sur les cyberattaques contre les systèmes de réfrigération
Des congélateurs de supermarchés qui chauffent à 50 °C, des stocks de plasma menacés, et maintenant une alerte venue de Washington. Le 5 novembre 2026, la CISA, le FBI et trois départements fédéraux américains ont publié une alerte commune sur les attaques visant les systèmes de réfrigération industrielle.
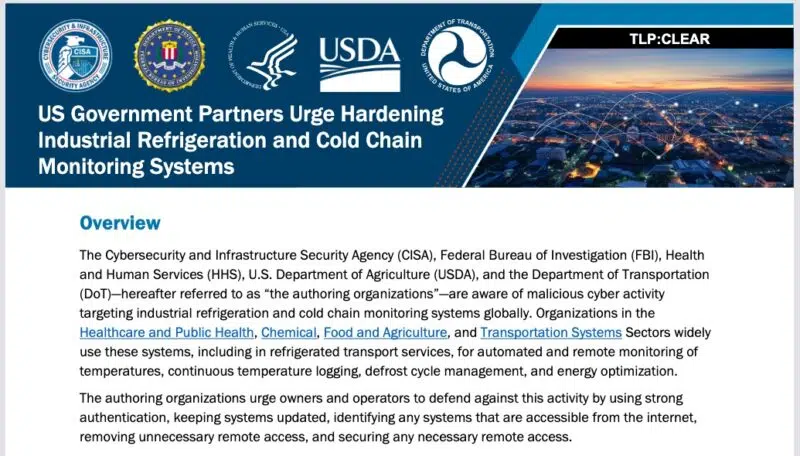
Les attaques contre les systèmes de froid font désormais réagir Washington. Et si cela peut aider à ce qu'il y ait une prise de conscience à l'échelle mondiale, moi je dis, tant mieux ! Dans une fiche d'information conjointe publiée le jeudi 5 novembre 2026, la CISA, le FBI, les départements de la Santé (HHS), de l'Agriculture (USDA) et des Transports (DOT) signalent des attaques visant, partout dans le monde, les systèmes de réfrigération industrielle et de surveillance de la chaîne du froid.
Pour rappel, la vague européenne a commencé en France dans la nuit du 11 au 12 octobre 2026. J'avais d'ailleurs publié un article à propos de cette cyberattaque contre les systèmes de froid Danfoss qui a frappé des centaines de magasins U et Intermarché, où les pirates avaient détourné la fonction de dégivrage. Trois semaines plus tard, dans la nuit du 1er au 2 novembre, le scénario s'est répété en Belgique, en Suède, aux Pays-Bas ou encore en Irlande. La même nuit, c'est Coolworld, un prestataire frigorifique de l'EFS, qui a vu des congélateurs de plasma reprogrammés avec une consigne de 110 °C, selon Le Canard enchaîné.
"Chaque organisation qui dépend de systèmes de réfrigération et de surveillance devrait partir du principe qu'elle pourrait être une cible.", prévient Chris Butera, directeur exécutif adjoint par intérim pour la cybersécurité à la CISA, dans le communiqué de l'agence.
Ce que dit l'alerte américaine
Ce document s'adresse directement à plusieurs secteurs susceptibles d'être ciblés : la santé, la chimie, l'agroalimentaire et les transports, y compris le transport frigorifique. Surtout, voici ce qui est dans le viseur : les contrôleurs de température et de réfrigération des supermarchés et des entrepôts frigorifiques.
Les attaquants compromettraient des équipements non patchés ou accessibles depuis Internet, par trois vecteurs : un contournement de l'authentification, une injection de code arbitraire ou une configuration trop faible. Une fois l'accès obtenu, ils peuvent modifier les réglages et forcer des cycles continus de chauffe et de dégivrage. C'est ce que nous avons eu l'occasion de constater avec les attaques récentes. Au-delà des produits à jeter, les agences citent l'usure des équipements, un risque d'incendie et un danger pour les consommateurs si des produits mal conservés sont consommés.
Ce qui est un peu dommage avec ce document, c'est qu'il ne nomme aucun fabricant, ne cite aucune référence CVE, et n'attribue l'activité à aucun groupe. On a déjà quelques idées pour les deux premiers éléments, mais des précisions auraient été appréciables, en particulier pour aiguiller les équipes techniques. Mais bon, d'un côté, c'est tout le secteur qui est potentiellement ciblé, et pas un fabricant en particulier.
Des recommandations déjà connues en Europe
Ce document contient également un lot de recommandations, globalement similaires à celles du CERT-FR, mais qu'il est toujours bon de rappeler :
Supprimer l'exposition Internet : ne jamais exposer les contrôleurs et leurs panneaux de commande. Un accès distant indispensable doit être protégé par un pare-feu ou un équipement de bordure maintenu à jour.
Isoler l'OT : placer les équipements dans un VLAN dédié, séparé des réseaux métiers.
Sécuriser les identifiants : changer les mots de passe par défaut, les renforcer et activer une MFA résistante au phishing quand c'est possible (ça, j'y crois moins compte tenu de la vétusté de certains équipements).
Mettre à jour : maintenir les firmwares à jour et organiser le remplacement des équipements en fin de support.
Restreindre les accès : tenir une liste blanche des équipements et des adresses IP autorisés à modifier la configuration.
Sauvegarder : conserver des sauvegardes à jour, hors site et hors ligne, et les tester.
Surveiller : activer la journalisation, et à défaut de logs exploitables, capturer le trafic réseau.
Borner les consignes : définir des plages de consigne raisonnables et déclencher une alerte en cas d'écart.
Le bornage évoqué en dernier point est plutôt pertinent, car même s'il n'empêche pas l'intrusion, il limite les dégâts.
Je me demande si cette alerte fait suite à des incidents sur le sol américain ? Le document ne le dit pas. Toutefois, le Pentagone enquête sur des pannes de congélateurs survenues en août dans environ six magasins de bases militaires américaines, dont celui de Fort Huachuca (Arizona), comme l'a rapporté Nextgov à la suite de Reuters. Les enquêteurs y voient une possible cyberattaque, mais sans conclusion à ce stade. Comme on dit, affaire à suivre…
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.