Faux événements OpenAI, SpaceX et Anthropic : ce phishing vole les comptes Microsoft et Google
Trois mois de ChatGPT Pro offerts pour une simple inscription ? Cette fausse invitation OpenAI sert à pirater votre compte Microsoft ou Google, y compris s'il est protégé par du MFA compris. Et ce n'est pas la seule arnaque autour de l'IA...
Le 5 novembre 2026, Push Security a publié une analyse détaillée d'une campagne de phishing qui surfe sur l'engouement pour l'IA générative. L’alerte est venue de ses propres clients : fin octobre, des visites vers de fausses pages d’inscription à des événements prétendument organisés par OpenAI, SpaceX et Anthropic ont été détectées et bloquées dans leurs navigateurs.
Si l'on prend l'exemple d'OpenAI, la fausse page imite le site des événements OpenAI Academy et annonce un livestream le 4 novembre, intitulé ChatGPT for Social & Digital Marketing Teams, avec trois mois de ChatGPT Pro offerts à la clé. De son côté, la page SpaceX promet un « Starship Product Briefing » sur invitation le 12 novembre, avec au choix trois mois de Grok Heavy ou une action SpaceX. Vous en voulez encore ? Une troisième page consacrée cette fois-ci à Anthropic lors d'AWS re:Invent a été repérée.
A chaque fois, un point commun entre toutes ces pages piégées : il faut s'inscrire avec son compte professionnel.
"Les employés veulent accéder aux derniers outils d'IA, ce qui en fait d'excellents appâts pour les attaques.", résume Push Security. Tout est fait pour mettre à l'aise l'utilisateur, notamment avec des pages traduites automatiquement dans la langue du visiteur : une page d'inscription en français peut donc s'afficher.
Kali365 pour Microsoft, VoidProxy pour Google
Dans le cadre de cette campagne, l'opérateur a conçu ses propres pages servant d'appâts, mais il s'appuie sur deux plateformes de phishing-as-a-service distinctes pour voler les comptes. D'après Push, il se positionne comme un affilié dans les deux cas et il utilise des outils qui ont déjà fait parler d'eux : Kali365 pour les comptes Microsoft et VoidProxy pour les comptes Google.
Voici ce que nous apprend le rapport des chercheurs :
Diffusion : les invitations arrivent par e-mail, avec des liens qui transitent par des services de confiance, comme les raccourcisseurs de Google (c.gle, share.google) ou zpr.io de Zapier. De quoi tromper les filtres basés sur la réputation.
Filtrage des robots : un challenge Cloudflare protège la page, ce qui stoppe la plupart des analyses publiques.
Bouton Microsoft : la page affiche un code d'appareil obtenu auprès de Kali365, puis un bouton qui ouvre la véritable page Microsoft de connexion par code. La victime colle le code, s'authentifie, valide... et Microsoft délivre des jetons à la session de l'attaquant. Elle est ensuite redirigée vers une fausse page Microsoft servie par VoidProxy, qui capture en prime le mot de passe et le cookie de session.
Bouton Google : une fenêtre pop-up ouvre un proxy inverse VoidProxy qui relaie la vraie page de connexion Google et intercepte le mot de passe, la réponse MFA et le cookie de session.
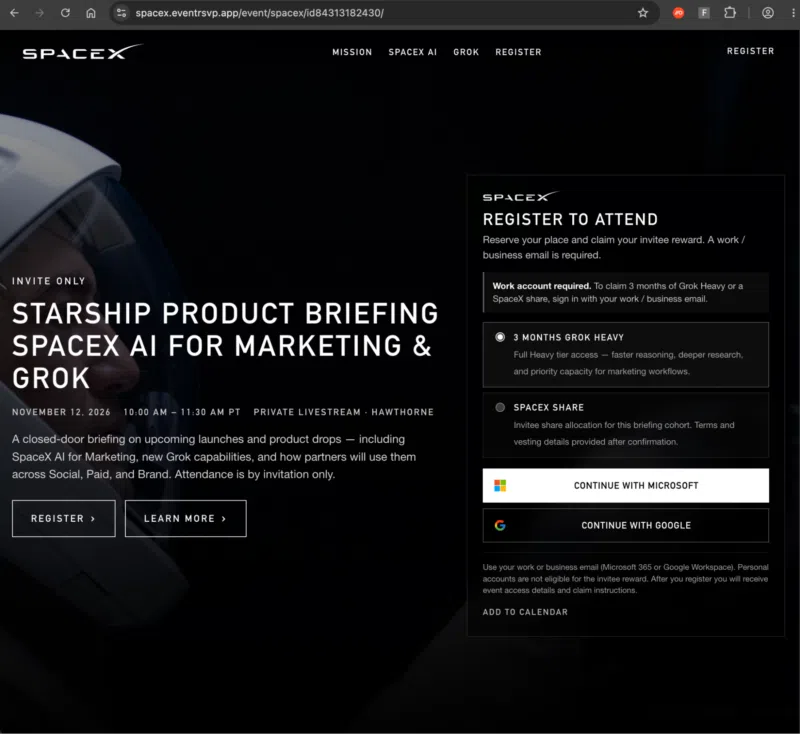
Source : Push Security
En mai dernier, j'ai publié un article à propos de l'alerte du FBI sur Kali365, le kit de phishing qui pirate les comptes Microsoft 365 sans voler les mots de passe. Quant à VoidProxy, cette plateforme capable de voler vos comptes Microsoft 365 et Google malgré le MFA, elle avait été documentée en septembre 2025.
Cette campagne est encore un énième rappel quant à l'importance de bloquer l'authentification par device code. Dans le cas de Microsoft 365, une stratégie d'accès conditionnel peut bloquer ce flux pour tous les utilisateurs qui n'en ont pas l'usage. Pour rappel, il est surtout utile pour des équipements spécifiques, comme ceux des salles de réunion. En juillet, j'évoquais déjà DEBULL, un autre kit qui détourne le device code de Microsoft 365 pour contourner le MFA. C'est une vraie porte d'entrée largement exploitée par les cybercriminels.
Pour en savoir plus, consultez le rapport complet de Push Security, il contient notamment la liste des indicateurs de compromission.
Ajouter IT-Connect à mes
sources préférées
Cofondateur d'IT-Connect et Microsoft MVP "Cloud and Datacenter Management". Mon obsession depuis près de 15 ans ? Rendre l'administration système et la cybersécurité accessibles, que vous soyez junior ou confirmé. Plus qu'un métier, l'IT est pour moi une véritable passion. J’accompagne au quotidien les sysadmins et les professionnels de l’IT dans leur montée en compétences et leur veille technique.